// FRANDROID — MOBILE & WEB
« Une collecte de données personnelles quasi invisible » : l’Union européenne commence à serrer la vis sur les lunettes connectées
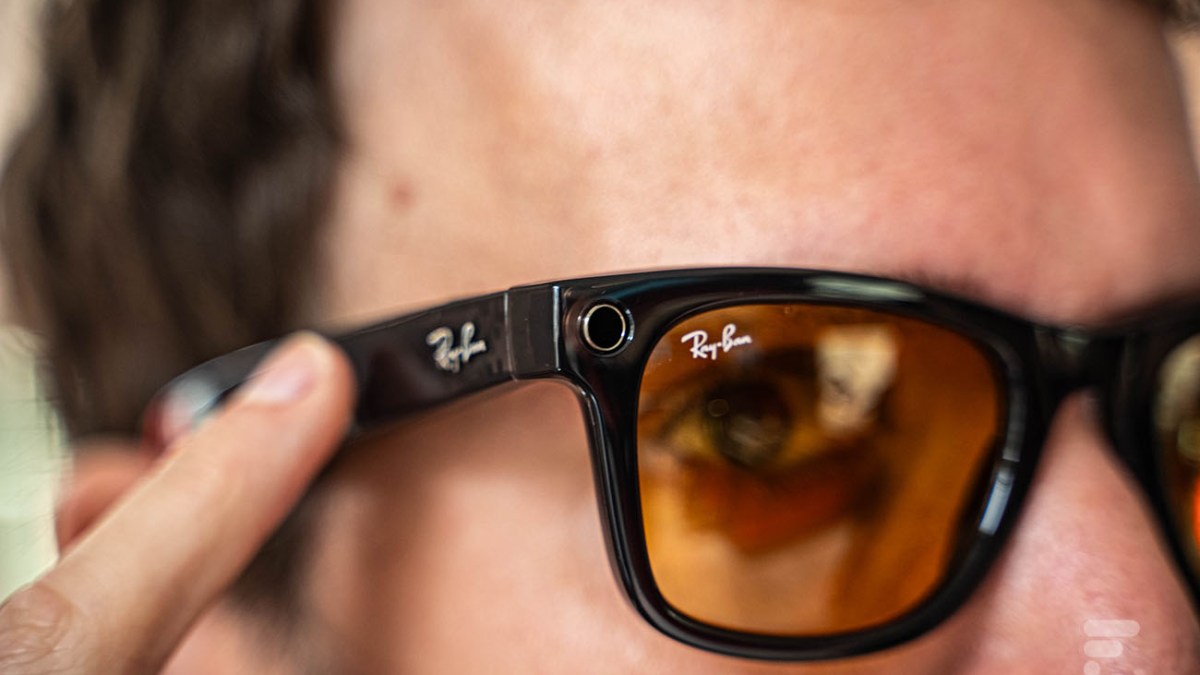
Après avoir provoqué moult scandales au Royaume-Uni, en France ou en Norvège, les lunettes connectées sont désormais dans le viseur de Bruxelles. Le Comité européen de la protection des données (CEPD) vient en effet de publier des recommandations pour encadrer l’usage de ces nouveaux gadgets.
Non contraignants, ces conseils et observations posent cependant la première brique à l’encadrement législatif de ces appareils sur le Vieux Continent. Pile au moment où le débat commence à faire rage dans les États membres.
Reconnaissant que les lunettes connectées « soulèvent d’importantes questions sur la protection des données personnelles et le droit des individus » en raison de « leurs capacités à traiter des données personnelles d’une manière difficile à voir ou gérer », le gendarme européen esquisse donc plusieurs pistes pour mettre tout cela en accord avec le RGPD. Ce qui n’est pas une mince affaire, de l’aveu même du CEPD.
Jusqu’à 330€ d’avantages avec nos offres Hello Prime ou Hello Prime Duo, dont 80€ cash à l’ouverture de compte !
« Ces appareils ressemblent à des lunettes ordinaires, mais ils sont équipés de caméras et de microphones et sont connectés à Internet. Cela soulève de graves problèmes en matière de vie privée, car des personnes pourraient être filmées à leur insu », alerte d’emblée Anu Talus, responsable du CEPD.
A minima, il est donc conseillé aux fabricants de lunettes de toujours intégrer un indicateur d’enregistrement sous la forme d’une LED « visible dans toutes les conditions » et qu’il est impossible d’altérer sans rendre l’enregistrement impossible. L’ajout d’un signal sonore couplé à la nécessité de déclencher l’enregistrement via une commande vocale « pourrait également faciliter la prise de conscience des personnes présentes », détaille le CEPD.
Enfin, construire des lunettes au look distinctif des modèles standards est aussi proposé, tout comme le fait d’avertir par le biais d’une notification les personnes autour qu’une paire de lunettes connectées est dans le coin. « Ces notifications ne devraient pas constituer le seul moyen de garantir la visibilité, car cela exclurait les personnes qui ne disposent pas en permanence d’une telle application active », note tout de même la Cnil européenne.
Une exception faite au titre de l’usage dans un espace privé devrait aussi être envisagée, même si cette dernière devrait être « entendue de manière stricte », puisque la diffusion d’images d’autrui sur Internet reste très encadrée. « Une attention toute particulière devrait être accordée à la protection des droits des enfants qui peuvent être moins conscients de la présence de lunettes connectées », indique aussi le rapport.
Si les inquiétudes du CEPD visent surtout les lunettes connectées qui « permettent une collecte de données personnelles quasi invisible » en raison de leur ressemblance avec des montures classiques, le gendarme européen des données personnelles étend sa réflexion aux sonnettes connectées, dash cams pour voitures et même aux assistants personnels capables d’enregistrer des conversations, comme sur la dernière Apple Watch.
Pour aller plus loin
Les lunettes connectées de Facebook transformées en machine de reconnaissance faciale sauvage