// MACITYNET — MONDO
Frigoriferi sotto attacco: perché riavviarli non basta a proteggerli
Questo sito contiene link di affiliazione per cui può essere compensato
Dopo il cyberattacco ai sistemi di refrigerazione dei supermercati francesi, il problema riguarda anche come proteggere gli impianti ancora in servizio. Un pannello accessibile da Internet permette ai tecnici di controllare temperature e allarmi senza raggiungere il punto vendita, ma può offrire agli aggressori un ingresso verso apparecchiature dalle quali dipende la conservazione degli alimenti.
L’allerta del CERT-FR, il centro francese per la risposta agli incidenti informatici, è stata aggiornata il 16 ottobre. Comprende i controllori Danfoss delle serie AK-SM e AK-SC e i sistemi Copeland XWEB e Dixell XWEB, con indicazioni per limitare il rischio di nuove compromissioni.
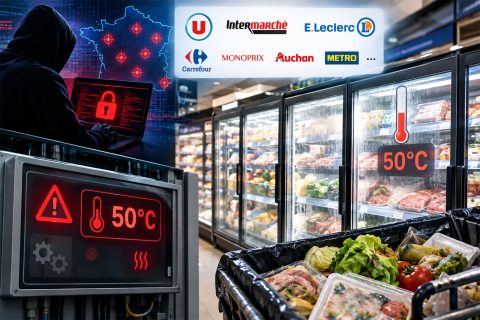
Nella notte tra l’11 e il 12 ottobre, l’attacco ha alterato il funzionamento degli impianti frigoriferi di numerosi supermercati francesi, tra cui punti vendita Intermarché e Coopérative U. Le conseguenze hanno incluso il deterioramento di prodotti freschi e surgelati, lo svuotamento dei banchi e gli interventi necessari per ripristinare il servizio.
È un esempio di attacco a un sistema cyber-fisico: un dispositivo nel quale il software controlla un processo reale. Modificare una temperatura o prolungare lo sbrinamento può interrompere la catena del freddo e rendere gli alimenti invendibili.
Vladimir Dashchenko, ricercatore di sicurezza di Kaspersky, richiama l’attenzione sulle protezioni di questi apparati: gestione delle password, autenticazione, aggiornamenti e sicurezza del software durante il suo sviluppo. Sono considerazioni generali sul settore, da distinguere dalle cause specifiche dell’attacco, ancora da ricostruire completamente.
Motori di ricerca specializzati come Shodan e Censys individuano servizi e dispositivi raggiungibili su Internet. Possono quindi mostrare anche interfacce di gestione di impianti industriali che gli amministratori hanno lasciato esposte per consentire la manutenzione remota.
Nella ricerca sui controllori Danfoss AK-SM 800A, gli specialisti di Claroty Team82 hanno individuato migliaia di interfacce pubblicamente accessibili. Questo dato descrive l’esposizione alla rete: non significa che ogni dispositivo individuato sia vulnerabile o sia stato violato.
Il vantaggio per un aggressore è comunque evidente: può cercare un punto debole direttamente nell’interfaccia raggiungibile dall’esterno, senza dover prima entrare nella rete interna del supermercato.
La ricerca di Claroty descrive problemi che possono consentire di aggirare l’autenticazione o eseguire comandi da remoto sui sistemi interessati. Danfoss ha pubblicato un aggiornamento correttivo per la piattaforma analizzata.